
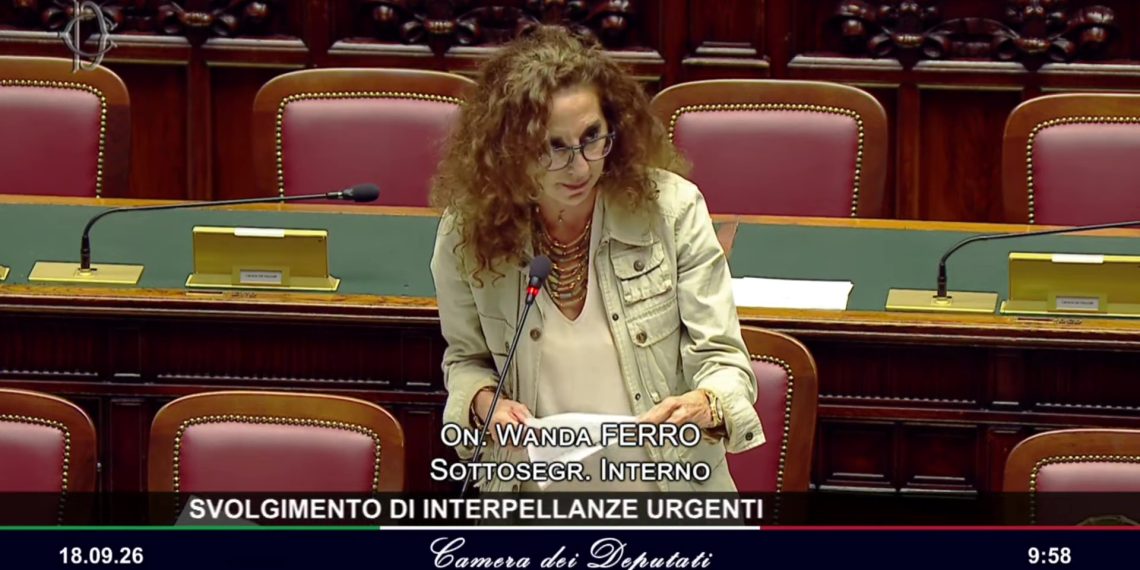
Come riferito anche su questo giornale, c’è anche un indirizzo di posta elettronica certificata riconducibile alla Prefettura di Reggio Calabria tra quelli compromessi nell’ambito del caso Revolut. A riferirlo è stata la sottosegretaria all’Interno Wanda Ferro, rispondendo in Parlamento a un’interrogazione sulla violazione dei dati.
Secondo quanto comunicato dall’Agenzia per la Cybersicurezza Nazionale, il 15 settembre Revolut ha confermato l’avvenuto data breach, fornendo ulteriori informazioni sull’incidente. La società ha riferito che i dati interessati riguarderebbero complessivamente 680 clienti, tra i quali otto italiani, già informati dell’accaduto.
La verifica del Csirt Italia
Sul caso è intervenuto anche il Csirt Italia, il team dell’Agenzia per la Cybersicurezza Nazionale specializzato nella prevenzione e nella gestione degli incidenti informatici.
Gli esperti dell’Agenzia hanno analizzato un campione di una delle comunicazioni elettroniche utilizzate dagli autori dell’attacco per avanzare richieste fraudolente di informazioni. Attraverso questa analisi, secondo quanto riferito da Ferro, è stata accertata la compromissione dell’indirizzo Pec riferibile alla Prefettura di Reggio Calabria.
Otto clienti italiani coinvolti
La violazione comunicata da Revolut avrebbe dunque interessato 680 clienti complessivamente, con una quota limitata al territorio italiano: otto le persone indicate dalla società come coinvolte.
Revolut, secondo quanto riferito dalla sottosegretaria, avrebbe provveduto a informare direttamente i clienti interessati.